فلج · Falaj · أمن التطبيقات
اكتشف الثغرات قبل الإطلاق، دون أن تغادر شيفرتك الإمارات.
تختبر «فلج» تطبيقاتك بحثاً عن الثغرات الأمنية في كل مرحلة: فحص ثابت للشيفرة، واختبار ديناميكي للتطبيق أثناء تشغيله، وفحص للمكتبات مفتوحة المصدر، واكتشاف للأسرار المسرّبة. تحدد السياسات متى يمر مسار البناء أو يُنبَّه أو يتوقف، ويصل الإصلاح إلى المطوّر في طلب الدمج، ويرى فريق الأمن صورة واحدة للمخاطر. تعمل داخل شبكتك أو في سحابة سيادية إماراتية.
- SAST وDAST وSCA والأسرار في منصة واحدة
- بوابة أمان في كل مسار بناء ونشر
- محلياً أو في السحابة السيادية الإماراتية
Falaj · Pipeline gate
Policy · Tier 1SAST
1 new
critical
SCA
214
packages · SBOM signed
Secrets
0
found
- SQL injection · CWE-89APP-07 · OrdersController.cs:142Critical
- Vulnerable package · fix availableAPP-07 · dependency upgradeHigh
- Cookie without Secure flagAPP-07 · DAST · stagingAccepted
مورّد معتمد لدى
- وزارة المالية
- وزارة الداخلية
- دائرة التمكين الحكومي - أبوظبي
- الاتحاد للطيران
- مجموعة إيدج
نفّذنا مشاريع لـ
- Hindustan Unilever
- Nokia
- Linde
- USA Today
- JSL
جاهزون للمشتريات الحكومية
- بوابة أبوظبي للمشتريات الحكومية
- وزارة المالية: المشتريات الاتحادية
- مورّد مسجّل لدى أدنوك
- شهادة القيمة الوطنية المضافة (ICV)
جولة في المنتج
شاهد فلج أثناء العمل
شاشات من فلج بتطبيقات ونتائج تجريبية. الشاشات المعروضة بالإنجليزية.
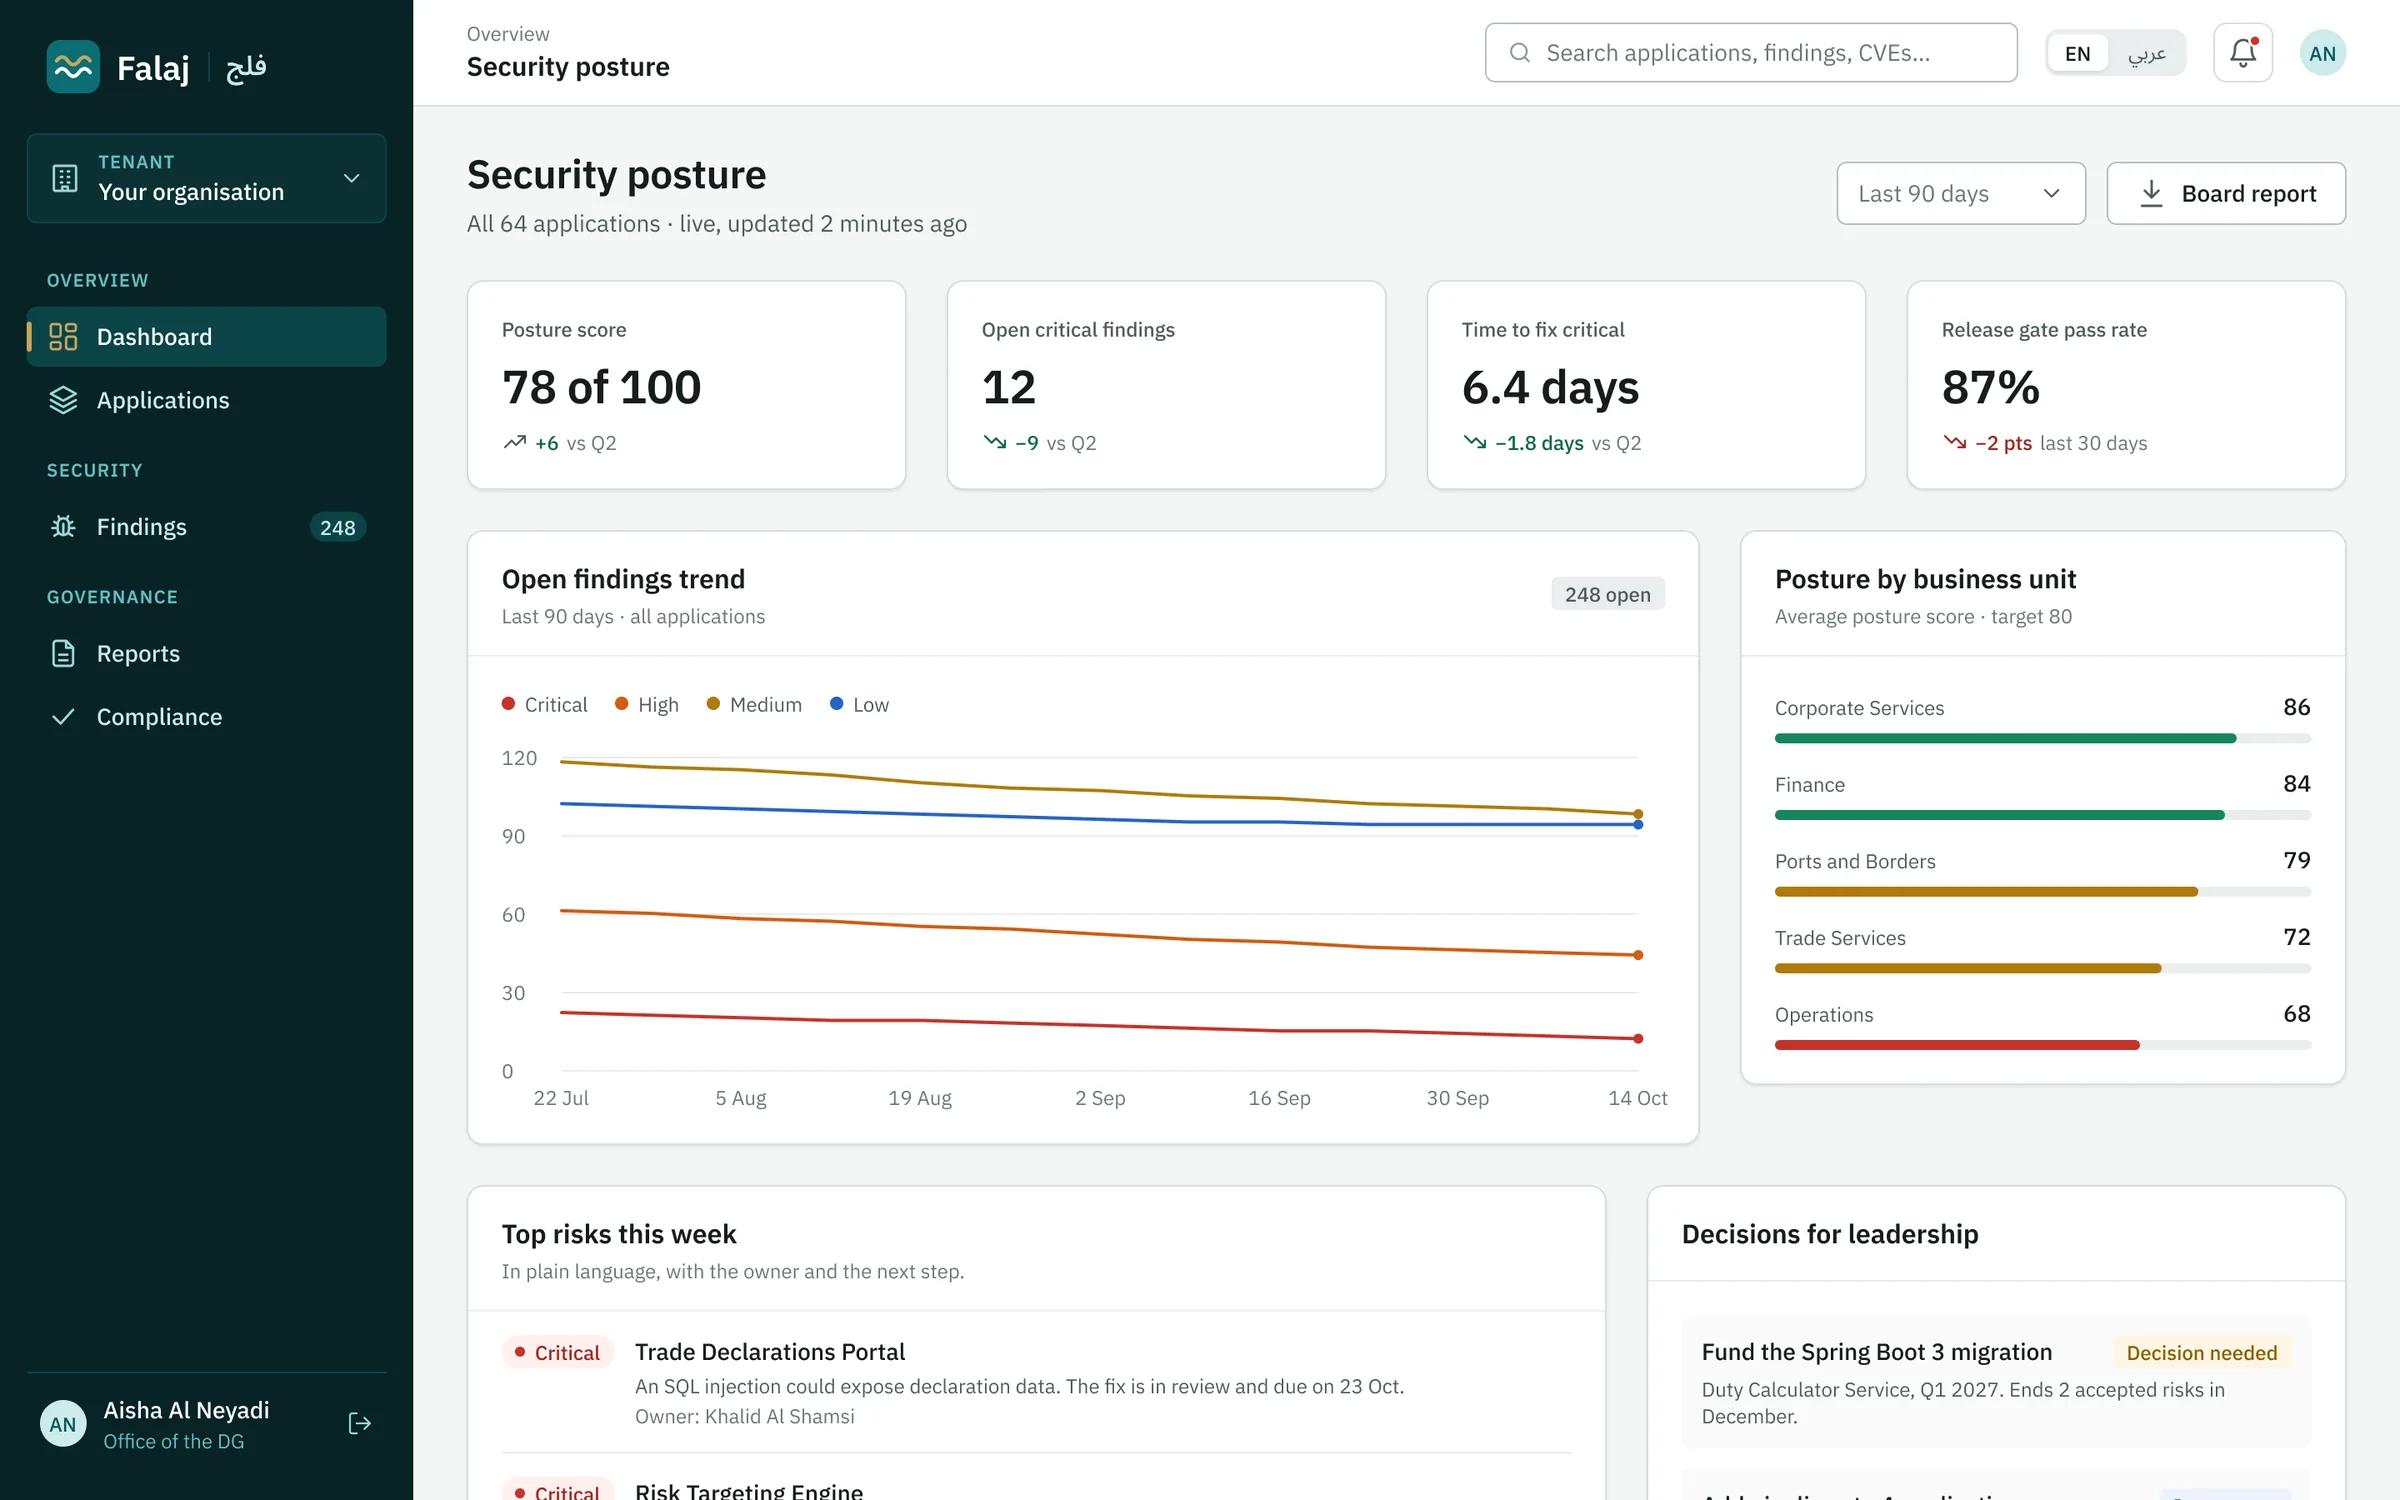
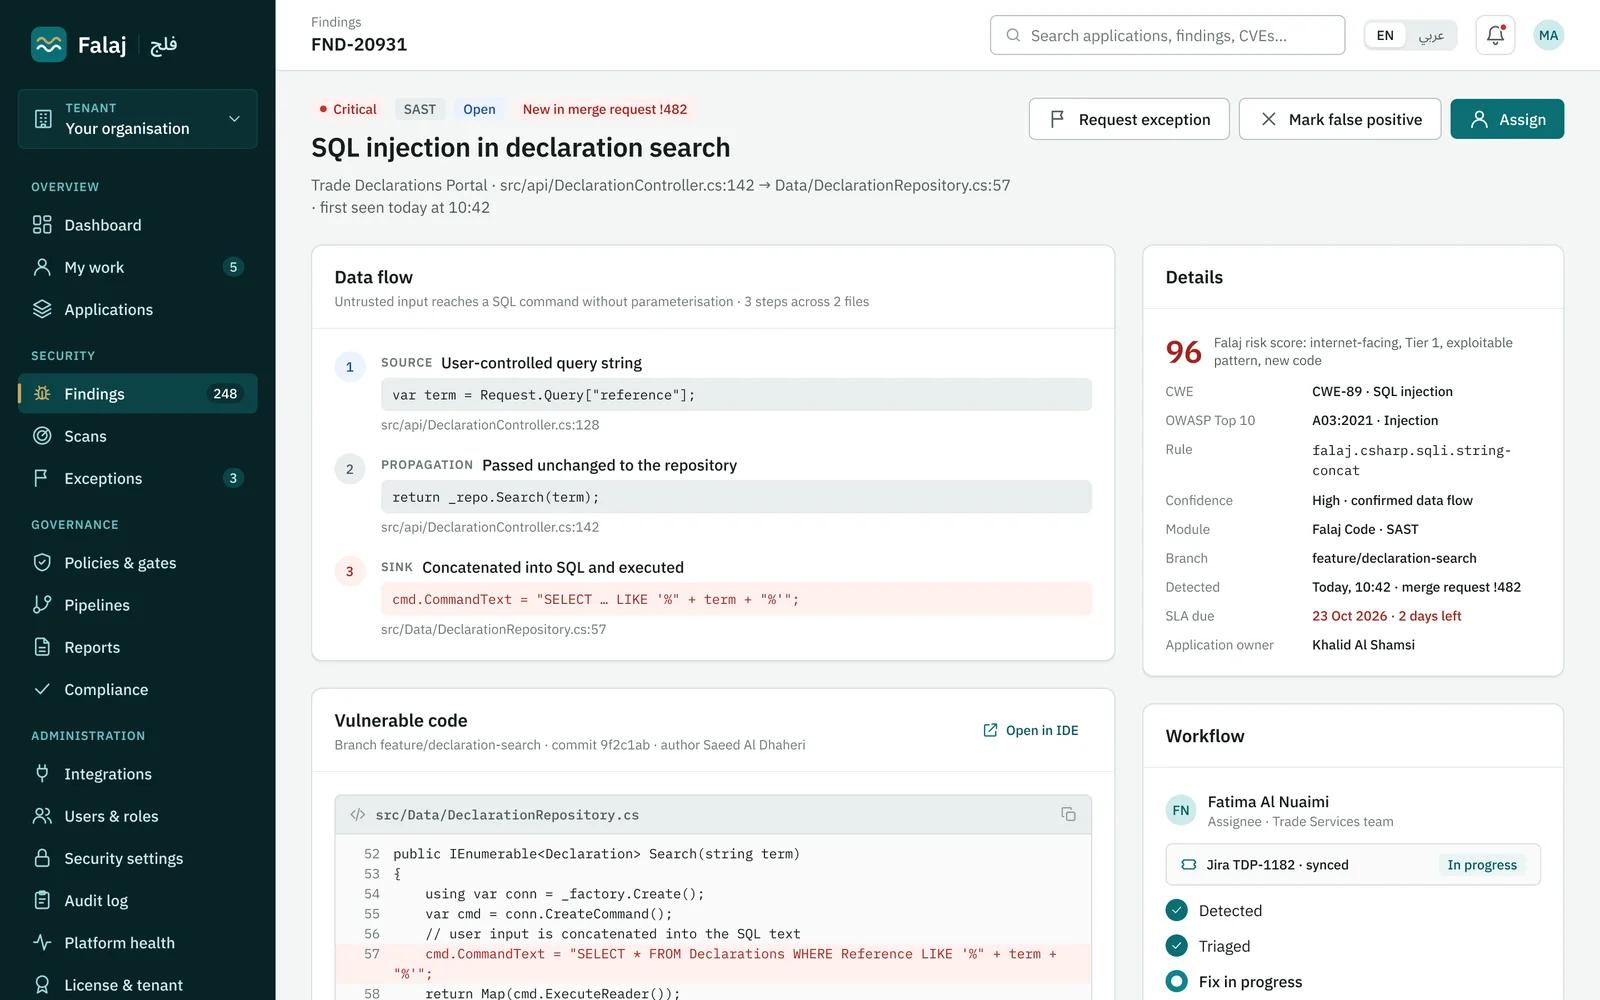
SAST وDAST وSCA والأسرار معاً
منصة واحدة للكود والتطبيقات العاملة والمكتبات والأسرار المسربة، فلا تتشتت النتائج.
بوابة في كل مسار نشر
تحدد السياسات متى يجتاز طلب الدمج أو يُنبَّه أو يُوقف، ويرى المطورون الإصلاح في طلب الدمج.
لغة واضحة للقيادة
أهم المخاطر والقرارات المطلوبة من القيادة مكتوبة لمن لا يقرأ الكود.
لماذا يهم ذلك
اختبار أمني يأتي متأخراً، أو لا يأتي أبداً
تختبر معظم المؤسسات تطبيقاتها مرة في السنة، بأدوات ترسل الشيفرة إلى الخارج وتقارير لا يمكن العمل بها.
ثغرات تصل إلى بيئة التشغيل
يأتي اختبار الاختراق بعد الإطلاق، فيكتشف المهاجمون ثغرات الحقن والأسرار المكشوفة أولاً.
شيفرة تغادر الدولة
ترفع أدوات الفحص السحابية الشيفرة والنتائج إلى خوادم خارج الإمارات، وهذا ما لا تسمح به جهات كثيرة.
ضجيج بدل الإصلاح
تنتج أدوات الفحص المتعددة آلاف النتائج المكررة، فيتوقف المطوّرون عن قراءتها.
ما الذي تقدمه فلج
كل الاختبارات، وبوابة واحدة، وصورة واحدة للمخاطر
الفحص الثابت (SAST)
يفحص الشيفرة المصدرية بحثاً عن ثغرات مثل حقن SQL وضعف التحقق من الصلاحيات، ويبيّن المسار من المُدخل حتى السطر المعرّض.
الاختبار الديناميكي (DAST)
يختبر التطبيقات أثناء تشغيلها في بيئة الاختبار، ومنها المسارات التي تتطلب تسجيل الدخول، مع حفظ بيانات الدخول في خزنتك.
المكوّنات وقائمة SBOM (SCA)
يكتشف المكتبات مفتوحة المصدر المعرّضة أو الخطرة، ويتحقق من تراخيصها، ويُصدر قائمة مكوّنات موقّعة بصيغة CycloneDX.
اكتشاف الأسرار
يلتقط كلمات المرور والمفاتيح والرموز المضافة إلى الشيفرة قبل أن تصل إلى فرع مشترك.
بوابات السياسات
تحدد السياسات متى يمر مسار البناء أو يُنبَّه أو يُوقَف، حسب أهمية التطبيق أو وحدة العمل أو التطبيق نفسه.
نتائج تُعالَج فعلاً
تُزال النتائج المكررة وتُرتّب حسب الخطورة، مع إرشادات الإصلاح في طلب الدمج وبيئة التطوير والمحادثة.
استثناءات بموافقة
يتطلب قبول أي خطر مبرراً وضوابط تعويضية وموافقتين، ويُعاد فتحه تلقائياً عند انتهاء مدته.
التقارير والأدلة
تقارير تنفيذية وفنية، وتغطية OWASP Top 10 وCWE، وتصدير بصيغة SARIF، وسجل تدقيق متسلسل بالبصمات.
التكامل
GitLab وGitHub Enterprise وAzure DevOps Server وJenkins، وJira وServiceNow، ونظام SIEM لديك، والدخول الموحّد.
طريقة العمل
من أول مستودع حتى بوابة في كل مسار
- 01
الربط
اربط المستودع ومسار البناء بقالب مُرقَّم الإصدار، فيبدأ فحص أساسي فوراً.
- 02
الفحص
تجري «فلج» الفحص الثابت وفحص المكوّنات والأسرار مع كل تغيير، والاختبار الديناميكي على بيئة الاختبار.
- 03
البوابة
تقرر سياسة التطبيق هل يمر المسار أم يُنبَّه أم يتوقف.
- 04
الإصلاح والإثبات
يصلح المطوّرون وفق الإرشادات، وتتحقق «فلج» من الإصلاح، وتُظهر التقارير الاتجاه.
لمن صُممت
للمؤسسات التي تبني البرمجيات
الجهات الحكومية
الجهات التي تبني الخدمات الرقمية أو تطلبها، وعليها إبقاء الشيفرة والنتائج داخل الإمارات.
البنوك والشركات الخاضعة للتنظيم
الفرق المطالَبة بأن تُثبت للجهات التنظيمية والمدققين كيف اختُبر كل إصدار.
فرق التطوير والموردون
فرق التطوير والموردون الذين يريدون الفحص الأمني داخل مساراتهم.
الترخيص
رخّص فلج على خوادمك أو في السحابة
فلج منتج يُباع بترخيص برمجي، لا مشروع لمرة واحدة. أنت تختار مكان تشغيله، والمنتج والتحديثات والدعم واحدة في الحالتين.
ترخيص في مقرك
يعمل على خوادمك
ثبّت فلج في مركز بياناتك، أو في سحابتك الخاصة، أو على شبكة معزولة لا تتصل بالإنترنت.
- ترخيص سنوي يُسعَّر حسب عدد التطبيقات والمطوّرين
- لا تغادر بياناتك شبكتك
- التثبيت والتدريب والتحديثات مشمولة
- دعم بأوقات استجابة متفق عليها
اشتراك سحابي
نستضيفه لك
نشغّل فلج لك في مركز بيانات داخل الإمارات، أو في منطقة سحابية داخل بلدك، ويكون جاهزاً خلال أيام.
- اشتراك شهري أو سنوي يُسعَّر حسب عدد التطبيقات والمطوّرين
- الاستضافة والنسخ الاحتياطي والمراقبة مشمولة
- نطبّق التحديثات نيابةً عنك
- دخول موحّد وصلاحيات حسب الدور
يعتمد السعر على عدد التطبيقات والمطوّرين ومستوى الدعم. نرد عليك خلال يوم عمل واحد، ونرسل عرض سعر مكتوباً بعد مكالمة قصيرة لتحديد النطاق.
سجلّ إنجازاتنا
موثوقون لدى جهات حكومية في الدولة وعلامات عالمية.
مورّد معتمد لدى خمس جهات حكومية في دولة الإمارات، ونفّذنا مشاريع لهندوستان يونيليفر ويو إس إيه توداي ونوكيا وليندي.
- شركة ناشئة ومؤسسة خدمتها فرقنا الهندسية
- +150
- شركة ناشئة ومؤسسة خدمتها فرقنا الهندسية
- متوسط التقييم على Clutch وTrustpilot وGlassdoor
- 4.9/5
- متوسط التقييم على Clutch وTrustpilot وGlassdoor
- نسبة رضا العملاء
- 98%
- نسبة رضا العملاء
- جهات حكومية في الدولة نحن مورّد معتمد لديها
- 5
- جهات حكومية في الدولة نحن مورّد معتمد لديها
استمع إلى عملائنا
شهادة عميل
التجارة الإلكترونيةشهادة عميل
الرعاية الصحيةشهادة عميل
التجارة الإلكترونيةشهادة عميل
التجارة الإلكترونية
الأمان
شيفرتك تبقى حيث تضعها
داخل شبكتك
تعمل كل خدمة في حاوية داخل مركز بياناتك، أو في سحابة سيادية إماراتية، أو في كليهما.
كل البيانات داخل الإمارات
مقتطفات الشيفرة والنتائج والسجلات والنسخ الاحتياطية والإعدادات تبقى كلها داخل الدولة.
الدخول والأدوار
دخول موحّد مع مصادقة متعددة العوامل، ومزامنة مع الدليل، وأدوار، وحساب طوارئ مختوم.
تدقيق يكشف العبث
كل دخول وتغيير وقرار مسجّل بسلسلة بصمات ويُرسل إلى نظام SIEM لديك.
احجز عرضاً
شاهد «فلج» تتحكم في مسار بناء حقيقي
نربط تطبيقاً تجريبياً، ونجري الفحص الثابت وفحص المكوّنات والأسرار، ونوقف إصداراً بسياسة، ونستعرض الإصلاح، بالعربية أو الإنجليزية.
- عرض مباشر لا شرائح
- مطابق لمساراتك وأدواتك
- باتفاقية عدم إفصاح عند الحاجة
تقييم 4.9/5 · رضا العملاء 98% · أكثر من 150 عميلاً
الأسئلة الشائعة
أسئلة عن أمن التطبيقات
ما منصة فلج؟
«فلج» منصة لاختبار أمن التطبيقات. تجمع الفحص الثابت (SAST) والاختبار الديناميكي (DAST) وفحص المكوّنات وتراخيصها (SCA) واكتشاف الأسرار، مع بوابات سياسات في مسارات البناء وصورة واحدة للمخاطر في كل تطبيقاتك.
هل تغادر شيفرتنا الإمارات؟
لا. تعمل «فلج» داخل شبكتك أو في سحابة سيادية إماراتية، وتبقى مقتطفات الشيفرة والنتائج والسجلات والنسخ الاحتياطية كلها داخل الدولة.
مع أي أدوات تعمل؟
مسارات GitLab وGitHub Enterprise وAzure DevOps Server وJenkins، وJira وServiceNow للتذاكر، وMicrosoft Teams والبريد للتنبيهات، وإضافات لـ VS Code وVisual Studio وبيئات JetBrains، ونظام SIEM لأحداث التدقيق.
هل ستوقف إصداراتنا؟
فقط عندما تقرر سياستك ذلك. تحدد كل سياسة متى يمر المسار أو يُنبَّه أو يُوقَف، مثل إيقاف الثغرات الحرجة الجديدة في التطبيقات عالية الأهمية. والتجاوزات محددة المدة ومسجّلة.
كيف تتعاملون مع النتائج الخاطئة؟
تُزال النتائج المكررة من كل أدوات الفحص وتُرتّب حسب الخطورة. ويمكن للمحلل وسم نتيجة بأنها خاطئة بمراجعة شخص ثانٍ، وتحويلها إلى قاعدة ضبط حتى لا تتكرر.
هل يمكن استخدامها لشيفرة الموردين؟
نعم. «فلج» متعددة المستأجرين، فيمكن ضم فرق الموردين بتطبيقاتهم ومساراتهم وسياساتهم الخاصة.
كيف أحصل على ترخيص فلج؟
بترخيص سنوي يُثبَّت على خوادمك أو في سحابتك الخاصة أو على شبكة معزولة، أو باشتراك سحابي شهري أو سنوي نستضيفه في مركز بيانات داخل الإمارات أو في منطقة سحابية داخل بلدك. ويشمل الخياران التحديثات والدعم.
أطلق شيفرة آمنة، وأبقِها داخل الإمارات
احجز عرضاً مباشراً لمنصة فلج لفرق التطوير لديك.
احجز عرضاً لمنصة فلج