قائمة مجانية · أمن التطبيقات
قائمة التحقق لمراجعة الشيفرة البرمجية أمنياً مربوطة بفئات OWASP Top 10:2025.
حمّل قائمة تحقق لمراجعة الشيفرة أمنياً بصيغة Excel: 63 بنداً في 12 مجالاً، كل منها مربوط بفئات OWASP Top 10:2025 وبمعيار OWASP ASVS 5.0، مع سجل للملاحظات وملخص يتحدث تلقائياً. بالعربية والإنجليزية، ومجاناً.
- 63 بنداً في 12 مجالاً
- OWASP Top 10:2025 وASVS 5.0
- بالعربية والإنجليزية
قائمة مجانية
قائمة التحقق لمراجعة الشيفرة أمنياً بصيغة Excel
حدد لكل بند: ناجح أو فاشل أو لا ينطبق أو لم يُفحص، وسجّل الإخفاقات في ورقة «الملاحظات»، فتَعُدّها ورقة «الملخص» حسب المجال والخطورة وفئة OWASP.
مورّد معتمد لدى
- وزارة المالية
- وزارة الداخلية
- دائرة التمكين الحكومي - أبوظبي
- الاتحاد للطيران
- مجموعة إيدج
نفّذنا مشاريع لـ
- Hindustan Unilever
- Nokia
- Linde
- USA Today
- JSL
جاهزون للمشتريات الحكومية
- شركة وطنية إماراتية
- شهادة القيمة الوطنية المضافة (ICV)
- بوابة أبوظبي للمشتريات الحكومية
- وزارة المالية: المشتريات الاتحادية
- مورّد مسجّل لدى أدنوك
ماذا تتضمن
حدد نتيجة كل بند، وسجّل كل ملاحظة
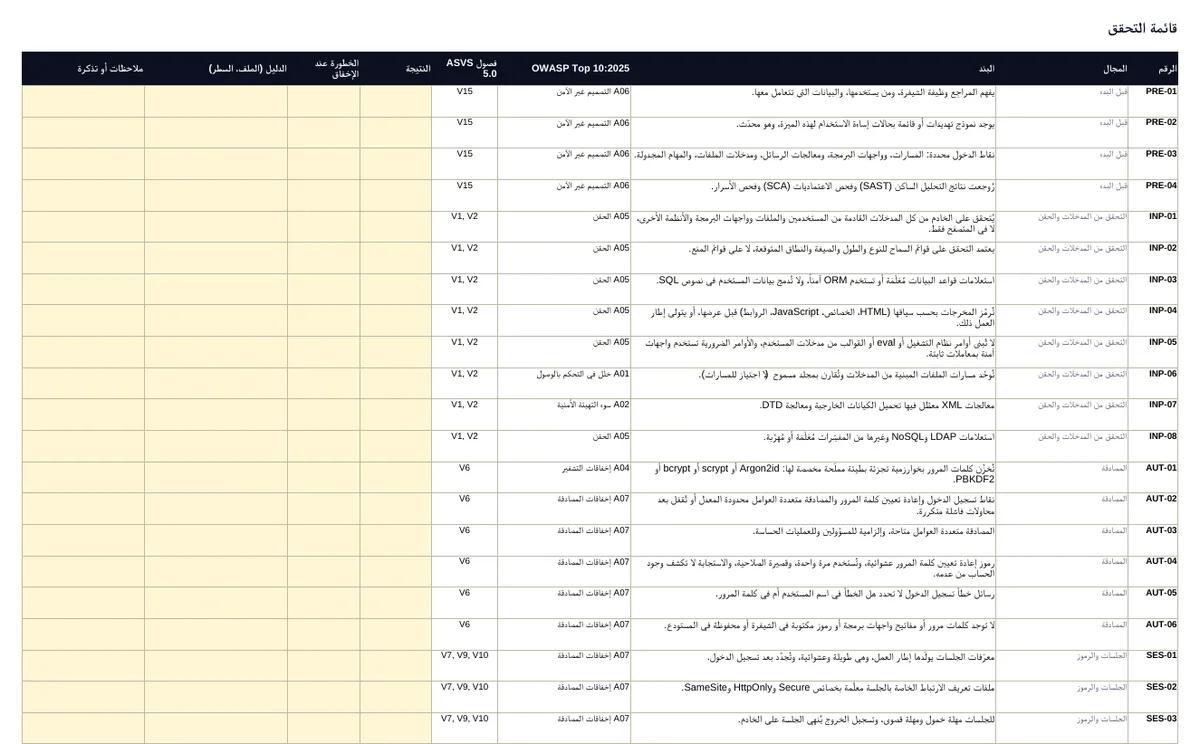
اثنا عشر مجالاً في مكان واحد
تغطي البنود ما قد تفوته أدوات الفحص، مثل التحكم في الوصول ومنطق الأعمال، إلى جانب الأساسيات. ويحدد كل بند فئته في OWASP Top 10:2025 وفصول ASVS 5.0 التي ترجع إليها للمتطلبات الكاملة.
- التحضير، والمدخلات والحقن، والمصادقة، والجلسات والرموز، والتحكم في الوصول
- التشفير وحماية البيانات، والأخطاء، والتسجيل، والاعتماديات وسلسلة التوريد
- التهيئة، ومنطق الأعمال، وواجهات البرمجة والملفات
- سجل للملاحظات بالخطورة والموقع والإصلاح والمسؤول والحالة
OWASP Top 10:2025
فئات OWASP Top 10:2025، وما الذي تفحصه
أصدرتها OWASP في نوفمبر 2025. فئتان جديدتان هما A03 وA10، وأصبح تزوير الطلبات من جهة الخادم (SSRF) جزءاً من A01.
A01 خلل في التحكم بالوصول
يُتحقق من صلاحية كل طلب على الخادم، ولا يصل المستخدم إلا إلى سجلاته، وتُقيَّد الطلبات إلى الروابط التي يقدّمها المستخدم.
A02 سوء التهيئة الأمنية
تقدّمت من المرتبة الخامسة في 2021. أوضاع التصحيح معطّلة، والإعدادات الافتراضية مزالة، وترويسات الأمان مضبوطة، والتخزين السحابي خاص.
A03 إخفاقات سلسلة توريد البرمجيات
جديدة، وأوسع من فئة المكوّنات المعرضة للثغرات في 2021: اعتماديات موثوقة مثبّتة الإصدار، وفحص للاعتماديات، ومسار بناء محمي.
A04 إخفاقات التشفير
TLS في كل اتصال، وخوارزميات حديثة، ومفاتيح في خزنة، وكلمات مرور مخزّنة بتجزئة بطيئة مملّحة.
A05 الحقن
استعلامات مُعَلْمَة، ومخرجات مرمّزة حسب سياقها، ولا أوامر تُبنى من مدخلات المستخدم.
A06 التصميم غير الآمن
نموذج تهديدات للميزات الجديدة، وقواعد أعمال تُفرض على الخادم.
A07 إخفاقات المصادقة
مصادقة متعددة العوامل للمسؤولين، وتسجيل دخول محدود المعدل، وإعادة تعيين آمنة لكلمة المرور، وجلسات محمية جيداً.
A08 إخفاقات سلامة البرمجيات أو البيانات
التحقق من التواقيع وقيم التحقق للشيفرة والتحديثات، وعدم إلغاء تسلسل بيانات غير موثوقة دون تحقق.
A09 إخفاقات التسجيل الأمني والتنبيه
تسجيل الأحداث الأمنية دون أسرار، وتنبيهات تصل إلى من يتصرف بناءً عليها.
A10 سوء التعامل مع الحالات الاستثنائية
جديدة. معالجة الأخطاء، والفشل بشكل مغلق، وتحرير الموارد، وإبقاء التفاصيل الداخلية خارج رسائل الخطأ.
طريقة الاستخدام
كيف تُجري مراجعة أمنية للشيفرة
- 01
استعد
افهم وظيفة الشيفرة ومستخدميها وبياناتها، واقرأ نموذج التهديدات والملاحظات السابقة.
- 02
شغّل الأدوات أولاً
يكتشف التحليل الساكن وفحص الاعتماديات والأسرار المشكلات الشائعة. راجع نتائجها قبل قراءة الشيفرة.
- 03
تتبّع البيانات
ابدأ من كل نقطة دخول وتتبّع المدخلات عبر التحقق ومنطق الأعمال والمخرجات.
- 04
افحص الضوابط
المصادقة، والتحكم في الوصول، والتشفير، ومعالجة الأخطاء، والتهيئة، مستعيناً بالقائمة.
- 05
سجّل وأصلح وأعد الفحص
سجّل كل مشكلة بالملف ورقم السطر، وأصلحها، وتحقق من الإصلاح قبل اعتماد التغيير.
نوعان من المراجعة
المراجعة الأساسية ومراجعة التغيير
المراجعة الأساسية
لتطبيق جديد أو لأول مراجعة: الشيفرة كاملة، وبنيتها، واعتمادياتها، وتهيئتها.
مراجعة التغيير (الفروقات)
لكل طلب دمج: الشيفرة المعدّلة والشيفرة التي تتأثر بها، بدءاً بأخطر التغييرات.
الخطوات التالية
افحص كل إصدار، لا ما تراجعه فقط
المصادر
المصادر
تم التحقق منها في 15 نوفمبر 2026. كُتبت البنود لهذه القائمة؛ ارجع إلى ASVS للقائمة الكاملة للمتطلبات.
احجز عرضاً
شاهد «فلج» تتحكم في مسار بناء حقيقي
نربط تطبيقاً تجريبياً، ونجري الفحص الثابت وفحص المكوّنات والأسرار، ونوقف إصداراً بسياسة، ونستعرض الإصلاح، بالعربية أو الإنجليزية.
- عرض مباشر لا شرائح
- مطابق لمساراتك وأدواتك
- باتفاقية عدم إفصاح عند الحاجة
تقييم 4.9/5 · رضا العملاء 98% · أكثر من 150 عميلاً
الأسئلة الشائعة
أسئلة عن المراجعة الأمنية للشيفرة
ما المراجعة الأمنية للشيفرة البرمجية؟
مراجعة للشيفرة المصدرية لاكتشاف الثغرات الأمنية قبل الإصدار، يجريها أشخاص بالاستعانة بقائمة تحقق وبأدوات مثل التحليل الساكن. وهي تكتشف ما تفوته الأدوات، مثل الخلل في التحكم بالوصول وأخطاء منطق الأعمال.
ما الذي يُفحص في المراجعة الأمنية للشيفرة؟
التحقق من المدخلات والحقن، والمصادقة والجلسات، والتحكم في الوصول، والتشفير وحماية البيانات، ومعالجة الأخطاء، والتسجيل، والاعتماديات، والتهيئة، ومنطق الأعمال، وواجهات البرمجة. وتغطي القائمة كل مجال منها.
ما OWASP Top 10:2025؟
قائمة OWASP لأخطر عشر مخاطر أمنية في تطبيقات الويب، الصادرة في نوفمبر 2025. ويبقى الخلل في التحكم بالوصول في المرتبة الأولى، وفئتا إخفاقات سلسلة توريد البرمجيات وسوء التعامل مع الحالات الاستثنائية جديدتان.
ما معيار OWASP ASVS؟
معيار التحقق من أمن التطبيقات: متطلبات OWASP الأمنية التفصيلية لتطبيقات الويب وواجهات البرمجة. والإصدار 5.0.0 الصادر في مايو 2025 يضم 17 فصلاً وثلاثة مستويات.
ما أدوات المراجعة الأمنية للشيفرة؟
التحليل الساكن (SAST) للشيفرة، وتحليل المكوّنات (SCA) للاعتماديات، وفحص الأسرار، والاختبار الديناميكي (DAST) للتطبيق أثناء التشغيل. وتجمع منصة فلج هذه الفحوص في مسار التطوير لديك.
هل القائمة مجانية؟
نعم. حمّلها وعدّلها واستخدمها مع فريقك، دون تسجيل.
أطلق شيفرة آمنة، وأبقِها داخل الإمارات
احجز عرضاً مباشراً لمنصة فلج لفرق التطوير لديك.
احجز عرضاً لمنصة فلج