نموذج مجاني · إدارة التحديثات الأمنية
نموذج سياسة إدارة التحديثات والتصحيحات الأمنية مبني على NIST وضوابط CIS.
حمّل سياسة لإدارة التحديثات الأمنية بصيغة Word، بالعربية والإنجليزية: النطاق، والأدوار، والأولويات والمدد المستهدفة، والاختبار، والاستثناءات، وقسم للشبكات المعزولة وغير المتصلة بالإنترنت. مبنية على NIST SP 800-40 وضوابط CIS الإصدار 8.
- Word بالعربية والإنجليزية
- مبني على NIST SP 800-40 الإصدار الرابع
- يشمل الشبكات المعزولة
نموذج مجاني
نموذج سياسة إدارة التحديثات الأمنية بصيغة Word
استبدل النص الوارد بين [قوسين معقوفين]، وحدد مددك المستهدفة، واحذف ما لا ينطبق.
- نموذج سياسة إدارة التحديثات والتصحيحات الأمنية (Word)النطاق، والأدوار، وسجل الأصول، والأولويات والمدد المستهدفة، والاختبار، والتغيير والتثبيت، والشبكات المعزولة، والتحقق، والاستثناءات، وملحقان.حمّل النموذج
- نموذج سياسة إدارة التحديثات بالإنجليزية (Word)السياسة نفسها بالإنجليزية.حمّل النموذج الإنجليزي
مورّد معتمد لدى
- وزارة المالية
- وزارة الداخلية
- دائرة التمكين الحكومي - أبوظبي
- الاتحاد للطيران
- مجموعة إيدج
نفّذنا مشاريع لـ
- Hindustan Unilever
- Nokia
- Linde
- USA Today
- JSL
جاهزون للمشتريات الحكومية
- شركة وطنية إماراتية
- شهادة القيمة الوطنية المضافة (ICV)
- بوابة أبوظبي للمشتريات الحكومية
- وزارة المالية: المشتريات الاتحادية
- مورّد مسجّل لدى أدنوك
ماذا يتضمن
أولويات ومدد مستهدفة تحددها أنت
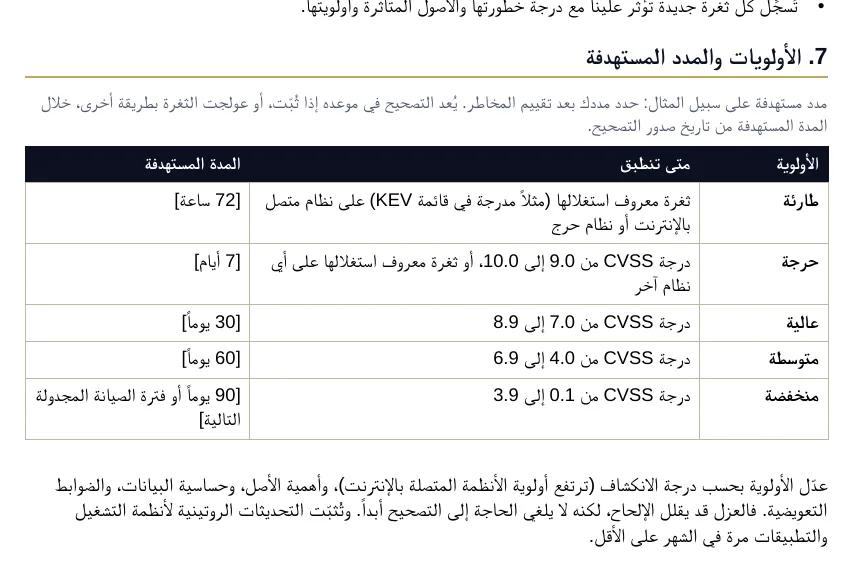
الثغرات المعروف استغلالها أولاً
يرتّب القسم 7 التصحيحات حسب الاستغلال المعروف ودرجة CVSS، مع مدد مستهدفة على سبيل المثال تستبدلها بمددك. ويتناول القسم 13 التصحيحات التي يتعذر تثبيتها في موعدها.
- أولوية طارئة للثغرات المعروف استغلالها، مثل المدرجة في قائمة KEV من وكالة CISA
- شرائح CVSS من حرجة إلى منخفضة
- اختبار على مراحل، مع خطة تراجع لكل تغيير
- استثناءات بضوابط تعويضية وتاريخ انتهاء
مرجعية النموذج
مبني على إرشادات منشورة
NIST SP 800-40 الإصدار الرابع
يتعامل دليل NIST لتخطيط إدارة التصحيحات في المؤسسات (أبريل 2022) مع التصحيح بوصفه صيانة وقائية للتقنية: مخططة ومنتظمة وقابلة للقياس.
ضوابط CIS الإصدار 8، الضابط 7
الإدارة المستمرة للثغرات، ومنها تصحيح أنظمة التشغيل والتطبيقات آلياً مرة في الشهر على الأقل (الضابطان الفرعيان 7.3 و7.4).
قائمة KEV من وكالة CISA
تنشر وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية قائمة بالثغرات المعروف استغلالها، وتوصي كل الجهات بمعالجتها أولاً.
التطبيق
كيف تطبّق السياسة
- 01
اعرف أصولك
ابدأ بسجل الأجهزة والبرمجيات: لا يمكنك تصحيح ما لا تعرف بوجوده.
- 02
اتفق على المدد
حدد الأولويات والمدد المستهدفة وإجراءات الاستثناء مع مالكي المخاطر.
- 03
اعتمد الأتمتة
استخدم أدوات لتثبيت التصحيحات والتحقق منها، في فترات صيانة يعرفها الجميع.
- 04
ثبّت على مراحل
اختبر الأنظمة الحرجة، ثم مجموعة تجريبية، ثم الجميع، مع خطة للتراجع.
- 05
قِس النتائج
ارفع نسبة الالتزام حسب الأولوية كل شهر، وراجع الاستثناءات القائمة.
تجنّب الأخطاء الشائعة
أين يتعثر التصحيح
أصول غير معروفة
الأجهزة والبرمجيات غير المسجلة لا تُصحَّح أبداً.
كل شيء عاجل
دون أولويات، تنتظر التصحيحات الحرجة خلف التحديثات الروتينية.
استثناءات بلا نهاية
يحتاج كل استثناء إلى ضوابط تعويضية وتاريخ انتهاء.
شبكات معزولة متأخرة
تتأخر الشبكات غير المتصلة بالإنترنت حين لا توجد طريقة آمنة لإدخال التصحيحات إليها.
لا تحقق
التصحيح الذي أُرسل ليس بالضرورة تصحيحاً ثُبّت. أعد الفحص للتأكد.
برمجيات انتهى دعمها
البرمجيات التي لم تعد تتلقى تحديثات أمنية تحتاج إلى استبدال أو عزل.
الخطوات التالية
حدّث الشبكات التي لا يصلها الإنترنت
المصادر
المصادر
تم التحقق منها في 15 نوفمبر 2026.
- NIST SP 800-40 Rev. 4، Guide to Enterprise Patch Management Planning (المعهد الوطني للمعايير والتقنية الأمريكي، أبريل 2022)
- CIS Controls v8، الضابط 7: Continuous Vulnerability Management (مركز أمن الإنترنت CIS)
- Known Exploited Vulnerabilities Catalog (وكالة CISA)
- UAE Information Assurance Regulation (البوابة الرسمية لحكومة الإمارات u.ae)
احجز عرضاً
شاهد «تحصين» تُحدّث شبكة معزولة
نعرض على فريقك استيراداً دون اتصال، واعتماداً، ونشراً على مراحل مع تراجع، وتقرير الامتثال، بالعربية أو الإنجليزية.
- عرض مباشر لا شرائح
- مطابق لشبكاتك ومواقعك
- باتفاقية عدم إفصاح عند الحاجة
تقييم 4.9/5 · رضا العملاء 98% · أكثر من 150 عميلاً
الأسئلة الشائعة
أسئلة عن إدارة التحديثات الأمنية
ما سياسة إدارة التحديثات والتصحيحات الأمنية؟
وثيقة تحدد كيف ترصد الجهة تحديثات البرمجيات والبرامج الثابتة وترتّب أولوياتها وتختبرها وتثبّتها وتتحقق منها، ومن المسؤول، والمدد المستهدفة، وكيف تُعالج الاستثناءات.
خلال كم من الوقت يجب تثبيت التصحيحات الحرجة؟
يعتمد ذلك على تقييمك للمخاطر. تحدد جهات كثيرة أياماً للثغرات المعروف استغلالها والحرجة، وأسابيع لما هو أقل خطورة. ويقدّم النموذج مدداً على سبيل المثال تستبدلها بمددك، وتدعو ضوابط CIS الإصدار 8 إلى تصحيح أنظمة التشغيل والتطبيقات بشكل روتيني مرة في الشهر على الأقل.
ما قائمة KEV من وكالة CISA؟
قائمة بالثغرات التي تعلم وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية أنها تُستغل فعلاً. وتوصي الوكالة كل الجهات بإعطاء الأولوية لمعالجتها.
كيف تُصحَّح شبكة غير متصلة بالإنترنت؟
نزّل التصحيحات على نظام متصل، وتحقق من توقيع المورد أو قيمة التجزئة المنشورة، وافحصها، ثم أدخلها على وسائط معتمدة أو عبر نقل أحادي الاتجاه، ضمن إجراءات التغيير، إلى مستودع محلي.
هل يصلح النموذج للمعيار ISO 27001 أو لائحة ضمان أمن المعلومات في الإمارات؟
نعم، كنقطة بداية. يذكرهما القسم 3 كمراجع: اربط كل قسم بالضوابط التي تتبعها، مثل الضابط 8.8 في الملحق (أ) من المعيار ISO/IEC 27001، واحتفظ بهذا الربط مع السياسة.
هل النموذج مجاني؟
نعم. حمّله وعدّله واستخدمه في جهتك، دون تسجيل.
ما الذي تقدمه منصة تحصين؟
تُدخل تحصين تحديثات أنظمة التشغيل وتواقيع مكافحة الفيروسات وتحديثات البرمجيات الأخرى إلى الشبكات المعزولة عبر مسار أحادي الاتجاه يُتحقق منه. ويُفحص توقيع كل حزمة، وتُفحص بحثاً عن البرمجيات الخبيثة، ويعتمدها شخص ثانٍ، ثم تُنشر على مراحل.
أغلق فجوة التحديثات في شبكاتك المعزولة
احجز عرضاً مباشراً لمنصة تحصين لفريق الأمن لديك.
احجز عرضاً لمنصة تحصين